Piątek miał wyglądać inaczej. Zamiast spokojnie domykać zadania przed weekendem, wypełniałam trzy formularze, analizowałam bazy kontrahentów i pisałam wiadomości ostrzegające przed podejrzanymi fakturami. Przy okazji powstała instrukcja dla naszego zespołu. Skoro już przez to przeszliśmy, dzielę się nią również dalej.
Stan informacji: 4 października 2026 r., godz. 14:00. Opis incydentu opieram na otrzymanym zawiadomieniu, oficjalnym komunikacie Fakturowni (aktualizacja z 1 października 2026 r., godz. 16:00) oraz instrukcji i częściowo wypełnionym formularzu, które Fakturownia udostępniła na kontach klientów. Późniejsze ustalenia mogą zmienić zakres danych i odpowiedzi w formularzu.
Aktualizacja – sobota, 3 października 2026
Fakturownia udostępniła częściowo wypełniony formularz do UODO i własną instrukcję.
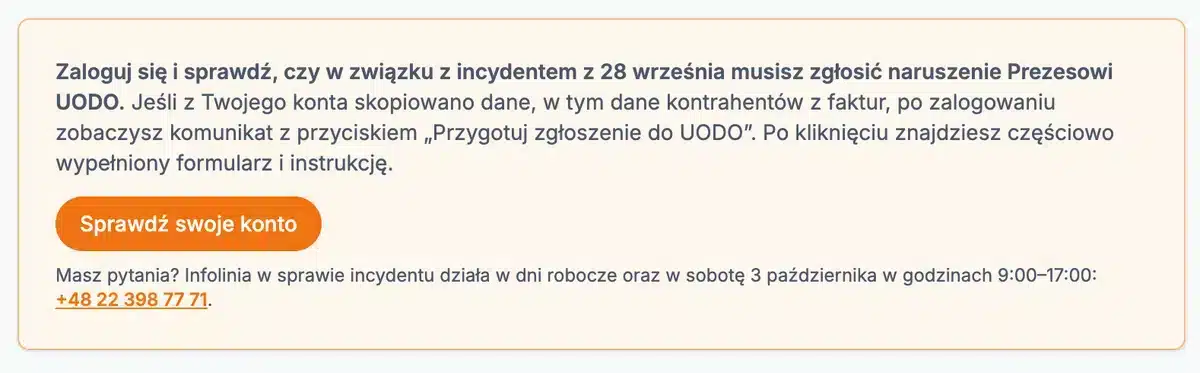
Na kontach klientów jest już częściowo wypełniony formularz zgłoszenia naruszenia do UODO i dwunastostronicowa instrukcja jego uzupełnienia. Po zalogowaniu zobaczysz komunikat z przyciskiem „Przygotuj zgłoszenie do UODO”. Opis incydentu, czas, charakter naruszenia i działania Fakturowni są wpisane. Zostają pola oznaczone na żółto: dane Twojej firmy, kategorie danych, liczba osób, ryzyko, Twoje własne działania i reprezentacja, bo tego za Ciebie nie wypełni nikt.
Fakturownia rekomenduje, żeby w zgłoszeniu wstępnym nie przesądzać jeszcze oceny wysokiego ryzyka ani decyzji o zawiadomieniu osób, dopóki z panelu konta nie wiesz, jaki dokładnie zakres danych pobrano: pole 8B zostaje bez oceny, a w pkt 10 zaznaczasz „Nie oceniłem jeszcze”. Panel ma pojawić się „w najbliższych dniach”. Po nim: weryfikacja zakresu, ocena ryzyka, zgłoszenie uzupełniające. Zasada z art. 33–34 RODO jest przy tym jedna: oceniaj na podstawie dostępnych informacji, brakujące wskaż i uzupełniaj; jeśli wysokie ryzyko już widać, zawiadom osoby bez zbędnej zwłoki – nie czekaj automatycznie na panel.
My oceniliśmy ryzyko wcześniej i od razu ostrzegliśmy kontrahentów, zanim pojawiła się instrukcja Fakturowni. Podjęliśmy po prostu ostrożniejszą decyzję w naszych konkretnych przypadkach – uważam, że poinformowanie kontrahentów to fundament zaufania, przecież widzą, że dostają faktury z Fakturowni. Poniższy tekst powstał przed tą instrukcją; decyzja i ocena należą do Ciebie. Niezależnie od nich poradnik pomaga zrozumieć pola i przygotować własny formularz. W pierwszej kolejności korzystaj z materiałów Fakturowni.
- Oficjalna informacja: fakturownia.pl/incydent
- Formularz i instrukcja: po zalogowaniu na konto Fakturowni
- Infolinia Fakturowni w sprawie incydentu: +48 22 398 77 71 – dni robocze i sobota 3 października, 9:00–17:00
- Infolinia UODO w sprawie samego składania zgłoszenia: 606 950 000 – dni robocze, 10:00–14:00
Fakturownia nie prosi o przesłanie jej Twojego zgłoszenia i nie oferuje „pomocy w zgłoszeniu” przez linki w mailach. Pisze wyłącznie z domeny fakturownia.pl, bez załączników. Każdą inną wiadomość traktuj jako potencjalny phishing i weryfikuj niezależnym kanałem.
UODO Fakturownia: 72 godziny na zgłoszenie
Jeśli mail od Fakturowni dotarł do Ciebie 1 października 2026 r. o 17:47 – jak do mnie – 72 godziny mijają w niedzielę 4 października o 17:47. Jeśli dotarł o innej porze, licz od godziny odbioru. Jeśli o incydencie wiedziałeś wcześniej, np. z komunikatu z 29 września, termin mógł zacząć biec wcześniej.
Jeśli w Twojej sytuacji zgłoszenie jest wymagane, upływ 72 godzin nie sprawia, że obowiązek znika – trzeba natomiast wyjaśnić przyczynę opóźnienia. Brak kompletu informacji powodem nie jest; od tego jest zgłoszenie wstępne. Termin nie czeka na poniedziałek: formularz na biznes.gov.pl składasz online, także w niedzielę. Radzę z tym nie zwlekać. Czytasz to już po 4 października? Jeśli po własnej ocenie uznajesz, że zgłoszenie jest wymagane, składasz je mimo to, dziś, z wyjaśnieniem opóźnienia w polu „Powody opóźnienia” – i nic więcej w nim nie wymyślasz.
Jesteś tu tylko po instrukcję? Kontekst incydentu jest niżej – formularz możesz zacząć od razu.
Przejdź do instrukcji krok po kroku →Wyciek – co robić?Najczęstsze pytaniaJedno sprostowanie, zanim zaczniemy: potocznie mówimy „wniosek do UODO”, ale formalnie składasz zgłoszenie naruszenia ochrony danych osobowych do Prezesa UODO – nie wniosek o zgodę na cokolwiek (formularz UODO).
Wyciek danych z Fakturowni: co się wydarzyło i jakie dane wyciekły?
Według oficjalnego komunikatu Fakturowni osoba nieuprawniona uzyskała dostęp do systemów i skopiowała dużą część bazy na własne serwery. Firma stwierdziła naruszenie 28 września 2026 r. Nieuprawniony dostęp miał trwać od 27 września około 03:20 do 28 września około 17:45. W komunikacie z 1 października Fakturownia wskazała, że wyciek dotyczy każdego konta, ale zakres pobranych danych nie jest dla wszystkich taki sam.
Kalendarium incydentu
- 27.09, ok. 03:20 – początek nieuprawnionego dostępu do systemów Fakturowni.
- 28.09, 13:35 – pierwsza blokada adresu atakującego.
- 28.09, ok. 17:45 – koniec nieuprawnionego dostępu; o 18:01 usunięcie luki; do nocy wymiana kluczy, nowe serwery, dezaktywacja wykradzionych kluczy.
- 29.09 – publiczny komunikat Fakturowni na fakturownia.pl/incydent.
- 01.10 – komunikat „incydent dotyczy każdego konta” (aktualizacja 16:00) i start wysyłki indywidualnych zawiadomień e-mail – moje przyszło o 17:47.
- 03.10 – częściowo wypełniony formularz do UODO i instrukcja na kontach klientów; panel ze szczegółami konta – „w najbliższych dniach”.
- 04.10 – dla wielu osób, które otrzymały indywidualne zawiadomienie 1 października i dopiero wtedy uzyskały dostateczną pewność o naruszeniu, mija 72-godzinny termin na zgłoszenie; panel ze szczegółami konta nadal zapowiadany, nie uruchomiony.
Godziny według komunikatów i instrukcji Fakturowni; daty graniczne pobranych danych – w pkt 5.
Jedna rzecz porządkuje całą resztę: w tym incydencie mamy dwa różne zbiory danych i dwóch różnych administratorów. Dane Twojego konta i jego użytkowników – nazwa firmy, NIP, adresy e-mail i telefony użytkowników, hasła w postaci skrótu, tokeny API i klucze integracji zapisane w ustawieniach, identyfikatory sesji – administruje Fakturownia i to ona je zgłasza. Dane kontrahentów i innych osób z Twoich faktur wprowadziłeś Ty, więc wobec nich administratorem jesteś Ty – i to jest przedmiot tego poradnika. Zestawienie obu zbiorów na podstawie komunikatu Fakturowni zrobił Sekurak (Michał Sajdak, 2 października), z oceną, że mimo skali problemu komunikacja z klientami jest konkretna, a obsługa incydentu sprawna. Zgadzam się. Wobec tych danych to Ty jesteś administratorem, więc to Ty oceniasz ryzyko i decydujesz, czy zgłoszenie do UODO jest wymagane. Jeśli tak – Fakturownia nie składa go za Ciebie.
Wyciek danych z Fakturowni – co robić?
Poniżej łączę zalecenia Fakturowni i Niebezpiecznika z działaniami, które trzeba rozważyć po swojej stronie jako administrator danych. Wszystko niezależnie od tego, czy zgłoszenie do UODO okaże się u Ciebie wymagane.
- Zmień hasło do konta Fakturowni – i wszędzie, gdzie było takie samo lub podobne.
- Wygeneruj nowe klucze API i wpisz je w integracjach. Stare działają jeszcze z dotychczasowych adresów IP, ale są w rękach atakującego; przy integracjach zewnętrznych dostawców najpierw uzgodnij z nimi moment wymiany (FAQ Fakturowni).
- Włącz uwierzytelnianie dwuskładnikowe i przejrzyj listę użytkowników z dostępem do konta (zalecenie Niebezpiecznika).
- Sprawdź, czy zapisany w Fakturowni numer rachunku bankowego nadal jest prawidłowy, a rachunki kontrahentów z faktur porównuj z białą listą podatników VAT.
- Każdą prośbę o przelew na zmieniony rachunek potwierdzaj telefonicznie – pod numerem, który znałeś wcześniej. To najważniejszy punkt tej listy.
- Oceń, czy jako administrator danych kontrahentów musisz zgłosić naruszenie do UODO – masz na to 72 godziny od stwierdzenia naruszenia (instrukcja krok po kroku).
- Rozważ ostrzeżenie kontrahentów przed fałszywymi fakturami i zmianą numeru rachunku – niezależnie od decyzji prawnej o zawiadomieniu (pkt 10).
Skala wycieku jest duża, ale liczby osób, których dane faktycznie objęło naruszenie, na ten moment nie znamy. Fakturownia obsługuje ponad 600 tys. klientów, ale tej liczby nie należy utożsamiać z liczbą osób, których dane osobowe skradziono. Zakres naruszenia zależy od konkretnego konta, rodzaju zapisanych danych i okresu, z którego pochodzą – daty graniczne dla każdej kategorii są w pkt 5.
Kto stoi za incydentem w Fakturowni? Co wiadomo o „Fingerprint”
Dzień po wykryciu sprawa stała się publiczna. Z serwisem Zaufana Trzecia Strona skontaktowała się osoba używająca pseudonimu „Fingerprint”. Twierdziła, że pozyskała około 6 TB faktur i przeniosła dane do własnego środowiska. Tej skali nikt niezależnie nie potwierdził – Zaufana Trzecia Strona była w stanie potwierdzić dostęp do części infrastruktury i danych, ale nie 6 TB (relacja Money.pl). Adam Haertle z ZTS mówił potem Money.pl, że według jego ówczesnej wiedzy sprawca nie planował publikacji danych.
Jak doszło do włamania? W odpowiedzi udzielonej Niebezpiecznikowi 30 września CTO Fakturowni Paweł Charyło wyjaśnił, że atakujący wykorzystał podatność w szablonach faktur, następnie lukę w bibliotece do generowania PDF-ów i w ten sposób uzyskał klucz służący do podpisywania sesji – a ten dał mu dostęp do serwera. Pełne szczegóły techniczne Fakturownia zapowiedziała przekazać CERT Polska i organom ścigania. Według tej samej odpowiedzi atakujący nie kontaktował się z firmą i nie żądał okupu.
Według ustaleń „Rzeczpospolitej” z 3 października ten sam pseudonim pojawiał się przy wcześniejszych incydentach, m.in. MyDr i Medyc. Osoba ta przedstawia się jako „etyczny haker”, deklaruje, że nie zamierza sprzedawać wykradzionych danych, oferuje zaatakowanym firmom pomoc w poprawie zabezpieczeń i ma pozostawać w kontakcie z CERT Polska. Służby podejrzewają, że to Polak, a sposób posługiwania się angielskim może być kamuflażem. To nadal ustalenia medialne, nie publicznie potwierdzona tożsamość sprawcy.
Czy to powinno uspokajać? Trochę. Ale tylko trochę. Incydent może być „pokazówką”, ale to, że ktoś deklaruje, że nie opublikuje ani nie sprzeda danych, nie oznacza, że dane przestały istnieć poza systemami Fakturowni. Z punktu widzenia administratora liczy się jedno: kopia danych została wyniesiona poza kontrolowane środowisko i nie ma potwierdzenia jej usunięcia. Ocenę ryzyka opierasz na rzeczywistym zakresie danych i możliwych skutkach ich wykorzystania, nie na deklaracjach hakera.
Dla mnie praktyczne pytanie od początku było więc inne: co z danymi, które sama powierzyłam Fakturowni i jak uprzedzić naszych kontrahentów o możliwych próbach phishingu, fałszywych wezwaniach do zapłaty albo zmianach numerów rachunków, które mogą wyglądać bardzo wiarygodnie? O podjętych krokach przeczytasz niżej.
Źródła informacji w tej sekcji
- fakturownia.pl, od 29.09: Informacja o incydencie bezpieczeństwa – strona statusu, aktualizowana
- Money.pl: „Wyciek danych w dużej firmie od faktur. Ma ponad 600 tys. klientów”
- Money.pl: „Włamali się do dużej firmy. Ekspert ujawnia, co zamierza haker”
- Niebezpiecznik, 29.09 (aktualizacje 30.09 i 2.10): „Fakturownia.pl zhackowana – wykradziono faktury i dane kontrahentów” – w tym odpowiedzi CTO Fakturowni i pełna treść zawiadomienia z 1.10
- Sekurak, 2.10: „Fakturownia wysłała informacje o wycieku. Incydent dotyczy każdego konta w Fakturowni”
- prakreacja.pl, 2.10: Wojciech Wawrzak, „Wyciek z Fakturowni: co zrobić i jak zgłosić naruszenie do UODO” – poradnik radcy prawnego z własnym zgłoszeniem; stanowisko odmienne od naszego w sprawie zawiadamiania kontrahentów przed panelem
- Rzeczpospolita, 3.10: „Etyczny haker twierdzi, że nie chce pieniędzy za wykradzione dane. Służby podejrzewają, że to Polak”
Trzy podmioty, trzy zgłoszenia i różnice w zgłoszeniu do UODO
Nazywam się Ewelina Podrez-Siama i przynajmniej w rozumieniu formularzy wypełnianych w ramach zgłoszenia UODO jestem seryjną przedsiębiorczynią. Wypełniałam zgłoszenia dla 3 podmiotów – dwóch spółek i jednej działalności gospodarczej. Każda sytuacja była trochę inna: bazy miały różną wielkość i zawartość, a obok danych spółek pojawiały się dane osób prowadzących JDG oraz osób kontaktowych. A „kontrahent” nie zawsze oznaczał mojego klienta: w mojej działalności były również dane osób i firm, od których sama kupowałam produkty lub usługi (ze względu na import faktur kosztowych z KSeF).
Dlatego nie wystarczyło przepisać pierwszego formularza jeszcze dwa razy. Osobno sprawdzaliśmy zakres danych, liczyliśmy możliwe do zidentyfikowania osoby, ocenialiśmy ryzyko i przygotowywaliśmy komunikację. Złożyłam zgłoszenia wstępne i wysłałam ostrzeżenia do kontrahentów. Część z nich, jak i część naszych współpracowników, również korzystała z Fakturowni i dla nich początkowo powstał poniższy materiał.
Czy Ty też musisz złożyć zgłoszenie do UODO? Tego nie rozstrzygnę
Zastrzeżenie
Nie jestem prawniczką i nie zamierzam nią zostać. (Siedemnaście lat w SEO i szereg projektów pobocznych na razie mi wystarczą.) Nie odpowiem więc, czy Ty również musisz złożyć zgłoszenie i nie pomogę w ocenie Twojego przypadku – ani w komentarzach, ani mailem. Ten wpis nie jest poradą prawną. Jest zapisem tego, jak podeszliśmy do incydentu we własnych podmiotach i jak wypełnialiśmy formularze na podstawie danych, które mieliśmy.
Wszystkie przykładowe opisy, checkboxy i treści do wklejenia trzeba dostosować do własnej sytuacji, rzeczywistego zakresu danych, sposobu działania firmy oraz jej polityk i procedur bezpieczeństwa. To, że dane pole zaznaczyliśmy u siebie, nie oznacza, że powinno zostać zaznaczone u Ciebie.
Decyduje indywidualna ocena ryzyka i stanu faktycznego. Odpowiedzialność za kroki, które podejmiesz, i za prawdziwość tego, co wpiszesz do formularza, spoczywa na Tobie. Poniższe przykłady nie są gotowym rozstrzygnięciem dla Twojej firmy. W razie wątpliwości – prawnik albo osoba zajmująca się ochroną danych. To nie jestem ja.
Czekają Cię dwie decyzje:
- Zgłoszenie do UODO jest wymagane, chyba że ryzyko dla praw lub wolności osób jest mało prawdopodobne. W naszych trzech przypadkach po analizie danych nie uznaliśmy ryzyka za mało prawdopodobne, ale wynik tej oceny może być inny dla innego konta.
- Zawiadomienie samych osób co do zasady wiąże się z wysokim ryzykiem. Dokumentację naruszenia trzeba prowadzić także wtedy, gdy nie dokonuje się zgłoszenia. Podstawą są art. 33–34 RODO, a nie sam fakt, że inna firma (np. my) wysłała formularz.
Poniżej zachowuję układ i zasadniczą treść naszej wewnętrznej instrukcji – stąd forma „Wy”, materiały opracowywałam dla zespołu. Nie jest to oficjalna instrukcja UODO ani Fakturowni. Przykłady w polach są wzorami do dostosowania, nie oświadczeniami do skopiowania niezależnie od faktów.
Jak korzystać z tej instrukcji zgłoszenia incydentu do UODO?
Poniższe odpowiedzi są przykładami z naszych zgłoszeń do UODO, a nie uniwersalnym wzorem do bezrefleksyjnego kopiowania. Przed wypełnieniem każdego pola sprawdź:
- jakie dane faktycznie znajdowały się na Twoim koncie,
- które z nich rzeczywiście mogły zostać objęte naruszeniem,
- kogo dotyczą te dane,
- jakie skutki są realne w Twoim przypadku,
- jakie zabezpieczenia i procedury faktycznie stosowała Twoja firma,
- jakie działania zostały naprawdę podjęte po incydencie,
- kto zgodnie z zasadami reprezentacji może skutecznie podpisać zgłoszenie.
Jeżeli odpowiedź zależy od zakresu danych albo organizacji Twojej firmy, nie kopiuj naszej odpowiedzi – wykonaj własną ocenę.
Fakturownia i UODO: jak wypełnić zgłoszenie krok po kroku?
Dla przedsiębiorców i firm korzystających z Fakturownia.pl. To jest publiczny poradnik oparty na zawiadomieniu od Fakturowni z 1.10.2026, formularzu zgłoszenia naruszenia do UODO i naszych własnych zgłoszeniach. Każdy przykład trzeba dostosować do własnego konta, polityk firmy i rzeczywistego zakresu danych.
Czy nie lepiej użyć AI do przygotowania zgłoszenia?
Zacznijmy od pewnie nurtującego Cię pytania. Jeśli w jakikolwiek sposób automatyzujecie analizę eksportów, list kontrahentów lub innych danych związanych z tym incydentem, najpierw zanonimizujcie dane osobowe. Nie wklejajcie do narzędzi AI pełnych eksportów zawierających imiona i nazwiska, adresy e-mail, numery telefonów, NIP-y, rachunki bankowe ani inne dane pozwalające zidentyfikować konkretne osoby.
W szczególności nie korzystajcie do takiej analizy z ogólnodostępnych darmowych wersji modeli LLM, których warunków przetwarzania danych nie zweryfikowaliście. Jeśli używacie narzędzi AI, korzystajcie wyłącznie z rozwiązań dopuszczonych do takiej pracy, dla których znacie zasady przetwarzania danych, retencji i wykorzystywania treści, a mimo to ograniczajcie zakres przekazywanych danych do absolutnego minimum.
Doprecyzowanie: płatny abonament w modelu językowym nie jest gwarancją bezpieczeństwa ani zgodności z RODO. To warunki konkretnej usługi i sposób jej używania wymagają weryfikacji. Nie każda automatyzacja oznacza też wysłanie danych zewnętrznemu dostawcy – lokalna analiza to inna sytuacja. CNIL opisuje te rozróżnienia w zaleceniach dotyczących generatywnej AI. Zastąpienie nazwiska identyfikatorem przy zachowaniu możliwości ustalenia osoby może być tylko pseudonimizacją, nie anonimizacją; takie dane nadal mogą podlegać RODO (wyjaśnienie UODO).
0. Co przygotować przed wypełnieniem formularza zgłoszenia do UODO?
Przygotujcie:
- mail od Fakturowni z indywidualnym zawiadomieniem o naruszeniu,
- eksport kontrahentów z własnego konta Fakturowni,
- informację, czy na koncie były:
- osoby prowadzące JDG,
- imienne adresy e-mail,
- numery telefonów,
- numery rachunków bankowych,
- dane o fakturach / płatnościach,
- osoby kontaktowe po stronie spółek,
- datę, kiedy faktycznie otrzymaliście indywidualne zawiadomienie od Fakturowni.
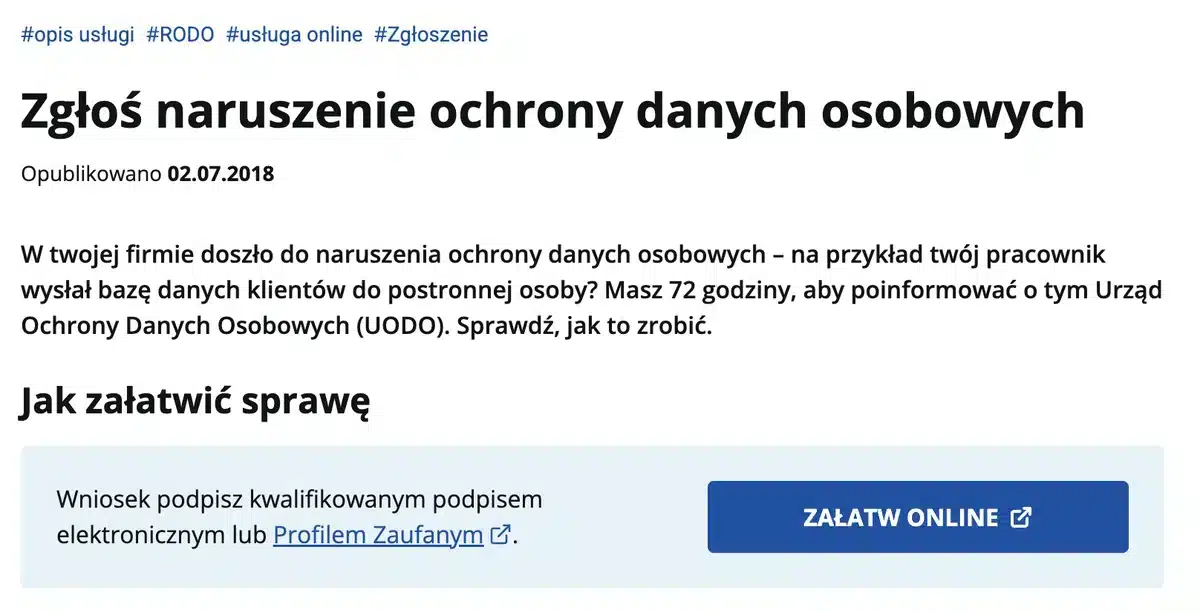
Nie czekajcie na panel Fakturowni, jeśli zgłoszenie jest wymagane. Należy działać bez zbędnej zwłoki, w miarę możliwości nie później niż w ciągu 72 godzin od stwierdzenia naruszenia. Zgłoszenie może być wstępne i później uzupełnione (wyjaśnienie UODO).
Jeżeli to właśnie indywidualny mail z 1 października był momentem, w którym uzyskaliście dostateczną pewność o naruszeniu, zapiszcie również godzinę jego odbioru – od niej liczycie 72 godziny. Zgłoszenie elektroniczne podpisuje się profilem zaufanym, podpisem kwalifikowanym albo e-dowodem. Wersja papierowa: Urząd Ochrony Danych Osobowych, ul. Stanisława Moniuszki 1A, 00-014 Warszawa, listem poleconym albo osobiście w kancelarii (8:00–16:00) – z zachowaną kopią i dowodem nadania.
Uzupełnienie praktyczne: formularz otworzycie przez stronę UODO „Zgłoszenie naruszenia ochrony danych”, która prowadzi do usługi na Biznes.gov.pl. Jeżeli nie macie wszystkich informacji, wybierzcie zgłoszenie wstępne. Dane administratora wpisujcie zgodnie z własną działalnością, nie z nazwą dostawcy systemu.
1. Inne podmioty uczestniczące w przetwarzaniu danych
Czy inne podmioty uczestniczą w przetwarzaniu danych?
✓ Tak
Podmiot przetwarzający
| Nazwa | Fakturownia sp. z o.o. |
|---|---|
| IOD | iod@fakturownia.pl |
| Opis | Podmiot przetwarzający dane |
Aktualizacja 3.10: jeśli na Waszym koncie pracowało biuro rachunkowe, wpisujecie je jako drugi podmiot przetwarzający. Nie podawajcie IOD Fakturowni jako własnego inspektora (pole 2E) i nie przepisujcie numerów zgłoszeń Fakturowni do UODO, CERT Polska i Policji jako własnych – to ich zgłoszenia, nie Wasze.
2. Czas naruszenia
Wykrycie naruszenia
Data stwierdzenia naruszenia
Wpiszcie datę, kiedy uzyskaliście dostateczną pewność, że doszło do naruszenia dotyczącego danych, za które odpowiadacie.
Jeżeli dopiero indywidualne zawiadomienie otrzymane 1.10.2026 pozwoliło to stwierdzić, będzie to:
01.10.2026
Doprecyzowanie: data otrzymania maila nie zawsze jest datą stwierdzenia naruszenia. Jeżeli dostateczną pewność mieliście wcześniej, termin mógł zacząć biec wcześniej. Brak pełnej listy rekordów nie przesuwa automatycznie tego momentu. Tak rozumie stwierdzenie naruszenia EROD w wytycznych 9/2022, pkt 31–40.
Sposób stwierdzenia naruszenia
Opis do wklejenia – wzór do dostosowania
Powiadomienie administratora przez podmiot przetwarzający – Fakturownia sp. z o.o., otrzymane pocztą elektroniczną.
Data powiadomienia przez podmiot przetwarzający
Taka sama jak data otrzymania maila, np.:
01.10.2026
Powody opóźnienia
Jeżeli nie minęło 72 h od stwierdzenia naruszenia – zostawcie puste.
Jeżeli minęło więcej niż 72 h, nie wymyślajcie uzasadnienia. Opiszcie rzeczywistą chronologię.
Czas samego incydentu
| Rozpoczęcie | 27.09.2026, ok. 03:20 |
|---|---|
| Zakończenie | 28.09.2026, ok. 17:45 |
| Czy naruszenie trwa nadal? | Nie |
Uwaga: Fakturownia usunęła podatność o 18:01, ale według ich zawiadomienia nieuprawniony dostęp zakończył się ok. 17:45. To koniec opisanego dostępu, nie potwierdzenie usunięcia kopii danych posiadanych przez osobę nieuprawnioną.
3. Opis naruszenia
Sytuacja
Zaznaczcie:
✓ Nieuprawnione uzyskanie dostępu do informacji poprzez złamanie zabezpieczeń
Opis do wklejenia
Opis do wklejenia – wzór do dostosowania
Naruszenie ochrony danych osobowych nastąpiło po stronie podmiotu przetwarzającego – Fakturownia sp. z o.o., świadczącego na rzecz administratora usługę Fakturownia.pl. Osoba nieuprawniona uzyskała dostęp do systemów podmiotu przetwarzającego i skopiowała część bazy danych na własne serwery. Naruszenie miało charakter naruszenia poufności danych.
Nieuprawniony dostęp trwał od 27.09.2026 r. około godz. 03:20 do 28.09.2026 r. około godz. 17:45. Podmiot przetwarzający usunął wykorzystaną podatność 28.09.2026 r. o godz. 18:01.
Naruszeniem objęte zostały również dane osobowe kontrahentów i innych osób wprowadzone przez administratora do systemu Fakturownia.pl i powierzone Fakturowni do przetwarzania. Na dzień dokonania zgłoszenia administrator oczekuje na udostępnienie przez podmiot przetwarzający szczegółowych informacji dotyczących zakresu danych pobranych z jego konta, w tym kategorii danych, zakresów dat oraz liczby rekordów.
Zgłoszenie ma charakter wstępny i zostanie uzupełnione po otrzymaniu tych informacji.
4. Przyczyna i charakter naruszenia
Przyczyna
✓ Zewnętrzne działanie zamierzone
Charakter
✓ Poufność danych
Nie zaznaczamy integralności ani dostępności, jeśli nie mamy informacji, że dane były zmieniane lub stały się niedostępne.
Dzieci
Nie zaznaczamy, chyba że Wasza konkretna działalność rzeczywiście przetwarzała dane dzieci w związku z usługami społeczeństwa informacyjnego oferowanymi bezpośrednio dzieciom.
5. Kategorie danych osobowych
Tu nie kopiujcie automatycznie listy. Zaznaczcie tylko to, co faktycznie było na Waszym koncie.
Najczęściej:
- nazwiska i imiona – jeśli byli JDG / osoby kontaktowe,
- adres e-mail – jeśli był zapisany,
- numer telefonu – tylko jeśli był zapisany,
- numer rachunku bankowego – jeśli był w kartach kontrahentów dodanych przed 16.10.2024 albo w płatnościach: te zawierają numery rachunków nadawców, więc dotyczy to także klientów, którzy płacili Wam przelewem,
- inne.
„Inne” – przykładowy opis
Opis do wklejenia – wzór do dostosowania
NIP, nazwa, adres prowadzenia działalności oraz dane związane z rozliczeniami i płatnościami
Nie zaznaczajcie bez podstaw
- PESEL,
- numer dowodu,
- data urodzenia,
- dane o zarobkach / majątku,
- login / hasło – chyba że kontrahenci ustawili hasło do panelu kontrahenta: wtedy wyciekł jego skrót i tę kategorię zaznaczacie,
- dane szczególnych kategorii,
- dane z art. 10 RODO.
Samo to, że Fakturownia ogólnie mogła przechowywać daną kategorię, nie oznacza, że znajdowała się ona na Waszym koncie. Musicie to sprawdzić. Działa to też w drugą stronę: Fakturownia nie wie, co wpisywaliście w notatkach, uwagach, polach własnych i nazwach pozycji. Gabinet, szkoła, kancelaria czy wynajmujący mogą mieć tam datę urodzenia, PESEL, numer dowodu, informację o leczeniu albo o sprawie sądowej. Sam fakt bycia klientem gabinetu czy terapeuty jest już informacją o zdrowiu. Jeśli coś takiego tam było, zaznaczacie odpowiednio 6A, 6B lub 6C – niezależnie od tego, co mówi wspólny dla wszystkich formularz.
Doprecyzowanie: nie zakładam, że rachunki bankowe pochodzą „głównie z KSeF” – nie mamy podstaw do takiego uogólnienia. Oceniajcie zawartość i zakres naruszenia, nie sam sposób importu.
Jakie dane wyciekły z Fakturowni? Zakres według instrukcji z 3.10
Data graniczna jest inna dla każdej kategorii, więc nie przenoście jednej daty na wszystko. Z kont mogły zostać pobrane:
- kontrahenci dodani przed 16.10.2024 – nazwa lub imię i nazwisko, NIP, adres, adres dostawy, e-mail, telefon, numer rachunku, notatka, pola własne, link do panelu kontrahenta i skrót hasła, jeśli kontrahent je ustawił,
- dodatkowe strony faktury (odbiorca, płatnik) – z całego okresu; także treść dodatkowych pól opisowych i kwoty z faktur z całego okresu,
- pełna treść faktur wystawionych przed 22.03.2021; pozycje faktur sprzed 6.06.2019,
- płatności – daty, kwoty, tytuły przelewów, nazwy i numery rachunków nadawców,
- dane zaimportowane z plików oraz zawartość importów i eksportów zleconych do 6.03.2026 (w większości),
- dokumenty magazynowe sprzed 14.07.2023, akcje magazynowe sprzed 16.05.2022, metadane załączników dodanych przed 6.11.2025.
Nie pobrano według Fakturowni: certyfikatów KSeF, danych logowania do banków i kart (nie są przechowywane), danych z zakładki „Integracje i dodatki”, treści faktur wystawionych od 22.03.2021 poza kwotami, polami opisowymi i dodatkowymi stronami, oraz kontrahentów dodanych od 16.10.2024. Daty graniczne pochodzą z dzienników zapytań bazy i mogą różnić się o kilkanaście dni. Publiczny komunikat wyróżnia dodatkowo około 2250 kont o szerszym zakresie z lat 2022–2026. Rozstrzyga informacja właściwa dla Waszego konta – w panelu.
6. Liczba osób i liczba wpisów
To jest najbardziej podstępna część formularza. Nie ma jednej prawidłowej liczby ani jednej metody dla wszystkich – szacunek musi wynikać z Waszych danych i dać się uzasadnić.
Liczba osób
Policzcie osoby fizyczne, które można zidentyfikować w eksporcie i których dane mieszczą się w ustalonym albo uzasadnionym, wstępnie szacowanym zakresie naruszenia:
Liczymy:
- JDG / osoby fizyczne,
- wspólników, jeżeli nazwiska są częścią danych kontrahenta,
- imienne osoby kontaktowe po stronie spółek, np.
jan.kowalski@przykladowafirma.pl.
Nie liczymy jako osoby:
- samej sp. z o.o.,
- samego NIP-u spółki,
- adresu siedziby spółki,
- skrzynek funkcyjnych typu
faktury@,biuro@,info@,ksiegowosc@,billing@– jeżeli nie identyfikują konkretnej osoby.
Deduplikujcie tę samą osobę występującą w kilku rekordach. Rozróżnienie danych osoby prawnej i danych identyfikujących osobę fizyczną wyjaśnia również Komisja Europejska.
Liczba wpisów
Policzcie rekordy kontrahentów, które zawierają dane co najmniej jednej osoby fizycznej.
To nie musi być ta sama liczba co liczba osób. Przykład: jeden rekord spółki zawiera dane 3 osób kontaktowych – wtedy 1 wpis, 3 osoby.
Ważne
To nadal może być tylko częściowa liczba wpisów, bo naruszenie mogło obejmować również płatności, dodatkowe pola faktur itd.
Doprecyzowanie: aktualny eksport nie jest listą potwierdzonych ofiar wycieku. Może zawierać nowszych kontrahentów, którzy nie mieszczą się w danym zakresie dat. Jeżeli nie potraficie ich odsiać, wyjaśnijcie to przy szacunku. Podanie częściowej liczby kart kontrahentów nie zastępuje ustalenia wszystkich naruszonych wpisów. Nie wpisujcie przypadkowej liczby wyłącznie po to, żeby przejść walidację formularza. UODO oczekuje, w miarę możliwości, wartości przybliżonych (opis wymaganych informacji).
W zgłoszeniu wstępnym Fakturownia proponuje zapis „ok. [liczba] – szacunek, zostanie doprecyzowany w zgłoszeniu uzupełniającym” i radzi liczyć z zapasem, nie zaniżać. Panel pokaże wyliczenie automatyczne – do sprawdzenia, nie do przepisania. Jeśli pokaże inną liczbę niż Wasza – uzupełniacie zgłoszenie.
Zachowajcie notatkę z metodą szacowania
Notatka z metodą szacowania – wzór
Liczbę osób oraz wpisów oszacowano na podstawie eksportu bazy kontrahentów z systemu Fakturownia.pl. Uwzględniono osoby fizyczne prowadzące działalność gospodarczą oraz możliwe do zidentyfikowania osoby kontaktowe. Nie uwzględniano rekordów zawierających wyłącznie dane osób prawnych i nieimienne adresy funkcyjne. Wartości zostaną zweryfikowane po przekazaniu przez podmiot przetwarzający szczegółowych informacji o zakresie naruszenia.
7. Kategorie osób
Najczęściej zaznaczcie:
✓ Klienci (obecni i potencjalni)
– jeżeli takie osoby rzeczywiście występują w objętym naruszeniem zbiorze. Ale w polu opisowym koniecznie doprecyzujcie, jeśli na koncie są również dostawcy / usługodawcy. Nie nazywajcie dostawców klientami tylko po to, żeby dopasować ich do checkboxa.
Opis do wklejenia
Opis do wklejenia – wzór do dostosowania
Naruszenie może dotyczyć osób fizycznych prowadzących działalność gospodarczą oraz osób reprezentujących lub wskazanych jako osoby kontaktowe po stronie kontrahentów administratora. Obejmuje to zarówno obecnych i byłych klientów administratora, jak również dostawców i usługodawców, od których administrator nabywał towary lub usługi, w tym kontrahentów, których dane zostały wprowadzone lub zaimportowane do systemu w związku z dokumentami księgowymi, m.in. z KSeF.
Na obecnym etapie naruszenie może dotyczyć danych znajdujących się w bazie kontrahentów, dokumentach rozliczeniowych, danych dotyczących płatności oraz danych zaimportowanych do systemu, w zakresie wskazanym przez podmiot przetwarzający. Szczegółowy zakres osób i okres zostaną uzupełnione po przekazaniu przez Fakturownię informacji dotyczących konkretnego konta administratora.
8. Konsekwencje i ocena ryzyka
Nie zaznaczajcie wszystkiego automatycznie. Najczęściej przy danych kontrahentów i rozliczeń:
- utrata kontroli nad własnymi danymi osobowymi,
- strata finansowa,
- przy szerszym zestawie danych finansowych / identyfikacyjnych można również rozważyć kradzież lub sfałszowanie tożsamości,
- inne.
„Inne”
Opis do wklejenia – wzór do dostosowania
Ryzyko ukierunkowanych prób phishingu i socjotechniki, podszywania się pod administratora lub kontrahentów, fałszywych wezwań do zapłaty oraz prób wykorzystania danych dotyczących rozliczeń i rachunków bankowych.
Czy wystąpiło wysokie ryzyko?
Aktualizacja 3.10: Fakturownia rekomenduje, żeby w zgłoszeniu wstępnym nie oceniać wysokiego ryzyka bez danych z panelu konta – pola „Tak” / „Nie” zostają puste, a w uzasadnieniu stoi, że ocena nastąpi w zgłoszeniu uzupełniającym. Jeśli formularz elektroniczny wymusza wybór, sugeruje ostrożnościowe „Tak” z wyjaśnieniem, że to założenie do czasu ustalenia zakresu danych. W instrukcji Fakturowni przykłady wysokiego ryzyka są bardziej restrykcyjne niż ocena, którą przyjęliśmy w naszych zgłoszeniach 2 października: imię i nazwisko ze służbowymi danymi kontaktowymi zwykle go nie tworzą; tworzą PESEL, numer dokumentu, prywatny rachunek, dane o zdrowiu, dane dzieci. Dla danych, których sama jest administratorem, Fakturownia oceniła ryzyko jako wysokie. „Tak” można zaznaczyć tylko dla części osób – wtedy zawiadamiacie tylko tę część. Poniżej zostawiam naszą ocenę taką, jaką podjęliśmy 2 października.
To wymaga indywidualnej oceny i jest jedną z najważniejszych decyzji w całym zgłoszeniu.
W zgłoszeniach, w których mieliśmy:
- JDG / osoby fizyczne,
- e-maile / telefony,
- dane relacji handlowej,
- informacje o fakturach / płatnościach,
- czasem również numery rachunków,
przyjęliśmy TAK, ponieważ dane zostały faktycznie skopiowane przez atakującego i mogą posłużyć do wiarygodnego phishingu / oszustwa płatniczego.
Nie kopiujcie „TAK” mechanicznie. To opis decyzji podjętej w naszych zgłoszeniach, a nie uniwersalny wynik dla każdego konta.
Doprecyzowanie: znaczenie mają prawdopodobieństwo i powaga skutków dla osób. Sam numer rachunku, sam adres e-mail czy niewielka liczba osób nie rozstrzygają oceny. Brak publicznego udostępnienia danych nie oznacza, że dane nie zostały skopiowane lub nie mogą zostać wykorzystane. Własne uzasadnienie oprzyjcie na rzeczywiście ustalonym zakresie, zgodnie z wytycznymi EROD, część IV.
Zanim skopiujecie: Wasze uzasadnienie ma odpowiedzieć na trzy pytania. Czy ten zestaw danych pozwala przygotować wiarygodną prośbę o zapłatę? Czego konkretnie dowie się o człowieku ten, kto ma kopię? Na jaką szkodę to go naraża? Jeśli nie umiecie odpowiedzieć na trzecie – nie macie jeszcze uzasadnienia, macie obawę.
Przykładowe uzasadnienie „TAK”
Przykładowe uzasadnienie – wzór do dostosowania
Administrator ocenił, że naruszenie może powodować wysokie ryzyko naruszenia praw lub wolności osób fizycznych. Doszło do celowego, nieuprawnionego uzyskania dostępu do systemów podmiotu przetwarzającego oraz skopiowania danych przez osobę nieuprawnioną na zewnętrzne serwery.
Naruszenie może dotyczyć osób fizycznych prowadzących działalność gospodarczą oraz osób kontaktowych po stronie kontrahentów. Zakres danych może obejmować m.in. imię i nazwisko, adres e-mail, numer telefonu, NIP, dane prowadzonej działalności gospodarczej, dane adresowe oraz informacje związane z fakturami, rozliczeniami i płatnościami – w zakresie, w jakim zostały zapisane w systemie.
Połączenie danych identyfikacyjnych i kontaktowych z informacjami dotyczącymi relacji handlowej i rozliczeń może zwiększać wiarygodność ukierunkowanych prób phishingu i socjotechniki, podszywania się pod administratora lub kontrahenta oraz kierowania fałszywych wezwań do zapłaty. Potencjalnym skutkiem może być w szczególności utrata kontroli nad danymi lub szkoda finansowa.
Według informacji podmiotu przetwarzającego dostępnych na dzień sporządzenia oceny dane nie zostały dotychczas publicznie ujawnione. Nie jest to jednak potwierdzenie usunięcia nieuprawnionych kopii ani braku możliwości wykorzystania danych. Ocena zostanie zweryfikowana po otrzymaniu szczegółowych informacji o zakresie danych pobranych z konta administratora.
9. Środki bezpieczeństwa i zaradcze
Środki stosowane do tej pory
Opis do wklejenia – wzór do dostosowania
Dane osobowe były przetwarzane w zewnętrznym systemie fakturowym Fakturownia.pl, prowadzonym przez podmiot przetwarzający na podstawie powierzenia przetwarzania danych osobowych. Dostęp do systemu był zabezpieczony kontem użytkownika i hasłem oraz ograniczony do osób uprawnionych do obsługi rozliczeń i dokumentów księgowych. Dane nie były publicznie udostępniane przez administratora.
Usuńcie lub zmieńcie zdania, które nie są prawdziwe dla Waszego konta, procedur i polityk bezpieczeństwa. Nie deklarujcie środków, których faktycznie nie stosowaliście.
Środki zmniejszające ryzyko ponownego wystąpienia
Opis do wklejenia – wzór do dostosowania
Po otrzymaniu informacji o naruszeniu administrator podjął działania mające na celu ograniczenie ryzyka ponownego wystąpienia podobnego zdarzenia, w szczególności zmienił hasło do konta, zweryfikował użytkowników i ich uprawnienia oraz sprawdził wykorzystywane integracje i klucze API.
Podmiot przetwarzający poinformował o usunięciu wykorzystanej podatności, zmianie kluczy aplikacji i haseł usług, przeniesieniu ruchu na nowe serwery, dezaktywacji wykradzionych kluczy, wymianie tokenów API klientów oraz wdrożeniu dodatkowych zabezpieczeń.
Nie wpisujcie, że coś zrobiliście, jeśli faktycznie tego nie zrobiliście.
Środki ograniczające skutki
Opis do wklejenia – wzór do dostosowania
Administrator dokonał oceny zakresu i ryzyka naruszenia oraz przygotował zgłoszenie naruszenia do Prezesa Urzędu Ochrony Danych Osobowych.
Administrator podjął działania zmierzające do ograniczenia możliwych negatywnych skutków dla osób, których dane dotyczą, w szczególności przygotował ich poinformowanie o możliwości wystąpienia prób phishingu, podszywania się pod administratora lub kontrahentów oraz fałszywych wezwań do zapłaty lub prób wykorzystania danych dotyczących rozliczeń.
Osobom, których dane dotyczą, zostanie zalecone weryfikowanie nietypowych wiadomości oraz dyspozycji dotyczących płatności niezależnym, wcześniej znanym kanałem kontaktu. Administrator będzie również monitorował informacje dotyczące ewentualnego wykorzystania danych objętych naruszeniem i uzupełni zgłoszenie po otrzymaniu od podmiotu przetwarzającego szczegółowych informacji o zakresie danych pobranych z konta.
Po wysłaniu formularza w dalszej dokumentacji można zmienić „przygotował zgłoszenie” na „zgłosił naruszenie”. Zmiana hasła zabezpiecza konto, ale nie usuwa kopii danych, które już zostały skradzione.
10. Zawiadomienie osób
Aktualizacja 3.10: w zgłoszeniu wstępnym Fakturownia sugeruje zaznaczyć „Nie oceniłem jeszcze” i zostawić pozostałe pola pkt 10 puste do czasu ustalenia zakresu danych. Wzór zawiadomienia osób ma udostępnić razem z panelem konta. Nasze wzory niżej poszły wcześniej – zostają jako przykład, nie jako zalecenie.
Jeżeli oceniliście ryzyko jako wysokie i nie zachodzi wyjątek z art. 34 ust. 3 RODO:
Czy osoby zostały zawiadomione?
Jeżeli jeszcze nie:
✓ Nie, ale zostaną zawiadomione
Czy indywidualnie?
Tak, jeśli macie dane kontaktowe.
Data
Jeżeli jeszcze jej nie znacie:
✓ Nie znam jeszcze daty powiadomienia
Doprecyzowanie: ta opcja nie zawiesza obowiązku działania. Wymagane zawiadomienie osób należy przekazać bez zbędnej zwłoki. Samo oczekiwanie na panel nie jest automatycznym uzasadnieniem zwlekania (art. 34 RODO).
Kanał
Jeśli ktoś nie ma w karcie e-maila ani telefonu, a znacie adres – zawiadomienie idzie listem, najlepiej poleconym, jako osobna przesyłka, nie dopisek do faktury. Komunikat publiczny, np. na stronie firmy, tylko wtedy, gdy indywidualne zawiadomienie wymagałoby niewspółmiernego wysiłku, np. przy braku jakichkolwiek danych kontaktowych. I odwrotnie: nie szukajcie adresów osób, których według Waszej oceny zawiadamiać nie trzeba (FAQ Fakturowni, 3.10).
Treść wiadomości
Wiadomość powinna zawierać:
- jasne wyjaśnienie, co się stało,
- jakie dane mogły zostać naruszone,
- możliwe konsekwencje,
- co zrobiliście,
- co odbiorca powinien zrobić,
- punkt kontaktowy – IOD albo inną osobę lub skrzynkę, gdzie można uzyskać więcej informacji.
Aktualizacja 4.10, z FAQ Fakturowni: w treści zawiadomienia warto dodać trzy konkretne zalecenia dla odbiorców – osobom, których PESEL był na fakturach: zastrzeżenie numeru PESEL (mObywatel, gov.pl lub urząd gminy) i rozważenie alertów BIK; kontrahentom, którzy ustawili hasło do panelu kontrahenta: zmiana tego hasła wszędzie, gdzie było takie samo; kontrahentom-firmom wystarczy zwykłe ostrzeżenie przed fałszywymi fakturami. Są też głosy za wstrzymaniem się z wysyłką do panelu – Wojciech Wawrzak (prakreacja.pl) odradza prewencyjne zawiadomienia, żeby nie pisać do osób, których wyciek nie objął. My zdecydowaliśmy inaczej; która droga jest Twoja – oceniasz sam, patrz box aktualizacji na górze.
Uzupełnienie praktyczne: projekt oznaczcie jako projekt. Po wysyłce zachowajcie rzeczywistą treść, datę, listę adresatów i informacje o niedoręczeniach; zgodnie z pouczeniem formularza przekażcie UODO treść wysłanego zawiadomienia.
Najważniejszy praktyczny komunikat:
Fragment zawiadomienia – wzór
Jeżeli otrzymasz fakturę, wezwanie do zapłaty, informację o zmianie numeru rachunku albo inną wiadomość dotyczącą płatności i nie masz pewności, czy naprawdę pochodzi ode mnie, skontaktuj się ze mną przed wykonaniem płatności.
Jeżeli wszystkie Wasze faktury trafiają do KSeF, można dodatkowo napisać:
Fragment zawiadomienia – wzór (KSeF)
Wszystkie moje faktury wysyłam przez KSeF. Jeżeli otrzymasz fakturę wyglądającą na wystawioną przeze mnie, której nie ma w KSeF, potraktuj to jako sygnał do dodatkowej weryfikacji i skontaktuj się ze mną przed dokonaniem płatności.
Doprecyzowanie: brak faktury w KSeF w danej chwili nie jest sam w sobie dowodem fałszerstwa – istnieją m.in. tryby offline. Przykładowo w trybie offline24 dokument przesyła się do systemu najpóźniej następnego dnia roboczego (informacja Ministerstwa Finansów). Nie przedstawiajcie też obecności dokumentu w KSeF jako gwarancji, że każda dyspozycja płatności w otrzymanym mailu jest prawdziwa.
11. Przetwarzanie transgraniczne i inne powiadomienia
Transgraniczne przetwarzanie danych
Nie zaznaczajcie tylko dlatego, że:
- kontrahent ma zagraniczną spółkę,
- adres e-mail kończy się
.de,.com,.fiitd., - w bazie jest zagraniczny adres firmy.
Doprecyzowanie: trzeba sprawdzić przesłanki transgranicznego przetwarzania, a nie tylko państwa wpisane przy kontrahentach. Definicja obejmuje przetwarzanie w ramach jednostek organizacyjnych w więcej niż jednym państwie członkowskim albo działalność jednej jednostki, która znacznie wpływa lub może znacznie wpłynąć na osoby w więcej niż jednym państwie członkowskim (art. 4 pkt 23 RODO).
Jeżeli po sprawdzeniu przesłanki nie są spełnione – zostawcie puste. Sam brak informacji nie jest równoznaczny z potwierdzeniem braku transgraniczności.
Inne organy ochrony danych
Nie, jeżeli nie zgłosiliście i nie planujecie zgłosić tego naruszenia innemu organowi ochrony danych. Przy przetwarzaniu transgranicznym trzeba osobno ustalić organ właściwy – UODO zwraca na to uwagę na stronie formularza.
Inne zobowiązania prawne
Zwykle nie, chyba że Wasza działalność ma konkretny dodatkowy obowiązek raportowania incydentów na podstawie innych przepisów.
12. Reprezentant administratora
Przy spółce sprawdź zasady reprezentacji w KRS/umowie spółki – przy reprezentacji łącznej może być potrzebny podpis kilku członków zarządu. Przy JDG reprezentantem jest właściciel / przedsiębiorca. Jeżeli formularz pyta o stanowisko:
Właściciel / Właścicielka
albo:
Przedsiębiorca
Nie ma potrzeby wpisywania fikcyjnego stanowiska typu „Prezes”.
13. Wysyłka e-maili do większej liczby osób
Jeżeli wysyłacie zwykłego maila do wielu odbiorców:
| Do | własny adres |
|---|---|
| UDW / BCC | odbiorcy |
| DW / CC | puste |
Odbiorcy z UDW nie widzą adresów pozostałych osób z UDW. Nadal widzą adresy z pól „Do” i „DW” (wyjaśnienie Gmaila).
Przed wysłaniem sprawdźcie trzy razy, że lista jest faktycznie w UDW, nie w DW.
Przy dużej liczbie odbiorców możecie rozważyć zatwierdzone narzędzie do wysyłki indywidualnych wiadomości. Nie importujcie jednak listy do przypadkowego systemu mailingowego. Oddzielcie zawiadomienie o naruszeniu od marketingu – nie dodawajcie do niego treści reklamowych.
Uzupełnienie praktyczne: skrzynki funkcyjne mogą być dobrym kanałem kontaktu z przedsiębiorcą. Nie odrzucajcie ich automatycznie z listy do wysyłki tylko dlatego, że nie doliczyliście osobnej osoby za adres faktury@. Liczenie osób i wybór kanału zawiadomienia to dwie różne rzeczy.
14. Co zrobić po uruchomieniu panelu Fakturowni
Po otrzymaniu szczegółowych danych dla Waszego konta:
- sprawdźcie rzeczywiste kategorie danych,
- sprawdźcie liczbę rekordów,
- zweryfikujcie liczbę osób,
- sprawdźcie, które osoby faktycznie były objęte naruszeniem,
- zaktualizujcie ocenę ryzyka,
- uzupełnijcie zgłoszenie do UODO,
- jeśli trzeba – uzupełnijcie / doprecyzujcie zawiadomienia do osób.
Jak technicznie wygląda zgłoszenie uzupełniające
Ten sam formularz. W pkt 1 zaznaczacie „Zgłoszenie uzupełniające/zmieniające” i podajecie datę poprzedniego zgłoszenia oraz sygnaturę nadaną przez UODO; jeśli sygnatury jeszcze nie ma – datę i sposób złożenia zgłoszenia wstępnego. Wypełniacie wszystkie pola aktualnymi informacjami, nie tylko te, które się zmieniły. Na początku pola 4A dwa zdania o tym, co się zmieniło względem zgłoszenia wstępnego. Jeśli w pkt 10 stało „Nie oceniłem jeszcze” – teraz wpisujecie decyzję, a po wysyłce zawiadomień przesyłacie ich treść z danymi osób zastąpionymi oznaczeniami, np. „[imię i nazwisko]”. Osobnego terminu na uzupełnienie przepisy nie wyznaczają: bez zbędnej zwłoki, gdy pojawią się nowe informacje lub zapadną decyzje (art. 33 ust. 4 RODO).
Może się też okazać, że zgłoszenie wstępne było bezprzedmiotowe – na koncie były wyłącznie spółki bez osób kontaktowych albo z panelu wynika, że z Waszego konta nie pobrano danych osób fizycznych. Wtedy w zgłoszeniu uzupełniającym tak to wyjaśniacie i odnotowujecie incydent we własnej dokumentacji. Za zgłoszenie czegoś, co ostatecznie nie było naruszeniem, sankcji nie przewidziano (wytyczne EROD 9/2022, pkt 60). Niskie ryzyko to nie to samo co bezprzedmiotowe – jeśli dane osób z Waszych faktur skopiowano, naruszenie było, nawet gdy ryzyko oceniacie jako niskie.
15. Czego NIE robić
- Nie wpisujcie
0, jeśli formularz wymaga liczby, a Wy po prostu jej nie znacie. - Nie przepisujcie wszystkich potencjalnych kategorii danych z komunikatu Fakturowni – sprawdźcie własne konto.
- Nie liczcie każdej spółki z o.o. jako osoby fizycznej.
- Nie traktujcie
faktury@firma.pljako osoby, jeśli skrzynka nie identyfikuje konkretnego człowieka. - Nie pomijajcie JDG – dane JDG są danymi osoby fizycznej.
- Nie zakładajcie, że wszyscy kontrahenci to Wasi klienci – w bazie mogą być też dostawcy, usługodawcy i osoby zaimportowane z dokumentów księgowych / KSeF.
- Nie wpisujcie działań zabezpieczających, których faktycznie nie wykonaliście.
- Nie wysyłajcie zbiorczego maila przez Do/DW zamiast UDW.
- Nie przepisujcie numerów zgłoszeń Fakturowni do UODO, CERT i Policji jako własnych.
- Nie klikajcie w „pomoc w zgłoszeniu” z maila – Fakturownia takiej nie oferuje linkiem.
- Nie kasujcie starych faktur i kart kontrahentów przed zawiadomieniem osób – usunięcie nie cofa wycieku, a stare karty bywają jedynym źródłem adresów do zawiadomienia (uwaga za Wojciechem Wawrzakiem). Porządki zróbcie później, w rejestrze naruszeń zapiszcie je jako działanie zaradcze.
16. Źródło informacji o incydencie
Oficjalny komunikat Fakturowni: fakturownia.pl/incydent. Instrukcja „Jak zgłosić naruszenie ochrony danych do Prezesa UODO” i częściowo wypełniony formularz – po zalogowaniu na konto. W zawiadomieniu Fakturownia wskazała m.in., że:
- nieuprawniony dostęp trwał od 27.09.2026 ok. 03:20 do 28.09.2026 ok. 17:45,
- dane zostały skopiowane,
- incydent miał charakter naruszenia poufności,
- administratorzy mogą złożyć zgłoszenie wstępne bez czekania na panel,
- panel ma później podać szczegółowy zakres danych, okresy i liczby rekordów dla konkretnego konta.
Najważniejsza zasada tego poradnika
Nie kopiuj formularza 1:1. Kopiuj co najwyżej strukturę myślenia.
Dwa konta w Fakturowni mogą różnić się kategoriami danych, datami granicznymi, liczbą osób, rolą kontrahentów, poziomem ryzyka, zabezpieczeniami i zasadami reprezentacji administratora. Każde zgłoszenie powinno opisywać konkretny stan faktyczny konkretnego administratora.
Fakturownia i UODO – najczęstsze pytania
Fakturownia – wyciek danych: co robić?
Siedem rzeczy, w tej kolejności: nowe hasło do konta, nowe klucze API w integracjach, uwierzytelnianie dwuskładnikowe i przegląd użytkowników, sprawdzenie numeru rachunku zapisanego w Fakturowni, telefoniczne potwierdzanie każdej zmiany rachunku u kontrahentów, ocena w 72 godziny, czy musisz zgłosić naruszenie do UODO, i – niezależnie od tej oceny – rozważenie ostrzeżenia kontrahentów przed fałszywymi fakturami. Lista z komentarzem: Wyciek danych z Fakturowni – co robić?; formularz: instrukcja krok po kroku.
Czy po incydencie w Fakturowni trzeba zgłosić naruszenie do UODO?
To zależy od indywidualnej oceny: zgłoszenie jest wymagane, chyba że ryzyko dla praw lub wolności osób jest mało prawdopodobne. Dla danych kontrahentów z Twoich faktur administratorem jesteś Ty – Fakturownia udostępnia na koncie częściowo wypełniony formularz wstępny i instrukcję, ale decyzję i podpis składasz sam. My w trzech podmiotach zgłosiliśmy. Czy Ty musisz – nie rozstrzygnę, patrz zastrzeżenie.
Jak wypełnić formularz UODO po incydencie w Fakturowni?
Przez usługę „Zgłoś naruszenie ochrony danych osobowych” na biznes.gov.pl, z podpisem profilem zaufanym, podpisem kwalifikowanym albo e-dowodem. Pola dotyczące samego incydentu Fakturownia wypełniła za Ciebie; Twoje są dane firmy, kategorie danych, liczba osób, ryzyko i reprezentacja. Pole po polu – w instrukcji krok po kroku, kroki 0–16.
Czy trzeba czekać na panel Fakturowni przed zgłoszeniem do UODO?
Nie, jeśli zgłoszenie jest wymagane. 72 godziny liczy się od stwierdzenia naruszenia – zwykle od odbioru maila z 1 października – a panel ze szczegółami konta ma pojawić się dopiero „w najbliższych dniach”. Składasz zgłoszenie wstępne, a po panelu uzupełniające (pkt 14).
Czy trzeba poinformować klientów o wycieku z Fakturowni?
Prawnie – zależy od tego, czy oceniasz ryzyko jako wysokie (art. 34 RODO); Fakturownia dopuszcza „Nie oceniłem jeszcze”, jeśli naprawdę nie masz jeszcze podstaw do oceny; jeśli wysokie ryzyko widać już teraz, zawiadamiasz bez czekania na panel. Operacyjnie – ostrzeżenie kontrahentów przed fałszywymi fakturami i zmianą numeru rachunku to osobna decyzja, którą możesz podjąć niezależnie od formularza. Szczegóły w pkt 10.
Jak dokonać zgłoszenia do UODO?
Elektronicznie – przez usługę „Zgłoś naruszenie ochrony danych osobowych” na biznes.gov.pl (link prowadzi ze strony UODO), z podpisem profilem zaufanym, podpisem kwalifikowanym albo e-dowodem. Albo papierowo – listem poleconym lub osobiście w kancelarii UODO, ul. Stanisława Moniuszki 1A, 00-014 Warszawa. W formularzu wybierasz typ zgłoszenia: kompletne, wstępne albo uzupełniające; bez pełnych informacji – wstępne. Zachowaj UPO lub dowód nadania. Szczegóły w pkt 0.
Ile czasu jest na zgłoszenie do UODO?
Bez zbędnej zwłoki, w miarę możliwości nie później niż 72 godziny od stwierdzenia naruszenia (art. 33 ust. 1 RODO). Liczy się moment, w którym miałeś dostateczną pewność, że naruszenie dotyczy danych, za które odpowiadasz – przy incydencie w Fakturowni zwykle odbiór maila z 1 października, ale jeśli wiedziałeś wcześniej, termin mógł zacząć biec wcześniej. Po 72 godzinach obowiązek nie znika; do zgłoszenia dopisujesz wyjaśnienie opóźnienia. Patrz czarny box na górze wpisu i pkt 2.
Jak złożyć zawiadomienie do Prezesa UODO?
Formalnie do Prezesa UODO składa się zgłoszenie naruszenia (art. 33 RODO), a zawiadomienie kieruje się do osób, których dane dotyczą (art. 34 RODO) – w formularzu to dwie różne części. Zgłoszenie składasz przez biznes.gov.pl albo papierowo (pkt 0); zawiadomienie osób wysyłasz sam, np. e-mailem, a jego treść przekazujesz UODO (pkt 10).
Kto zgłasza do UODO?
Administrator danych – ten, kto decyduje o celach i sposobach przetwarzania. Przy incydencie w Fakturowni jest ich dwóch: Fakturownia zgłasza naruszenie danych kont i użytkowników, których sama jest administratorem; w odniesieniu do danych kontrahentów z Twoich faktur to Ty jesteś administratorem i to Ty oceniasz, czy zachodzi obowiązek zgłoszenia; Fakturownia jako podmiot przetwarzający ma obowiązek poinformować Cię o naruszeniu, a nie dokonać Twojego zgłoszenia. Zgłoszenie podpisuje osoba uprawniona do reprezentacji (pkt 12); może je złożyć pełnomocnik, np. kancelaria lub biuro rachunkowe, z pełnomocnictwem.
TL;DR: incydent w Fakturowni a zgłoszenie do UODO
- Tak, Fakturownia jest procesorem.
- Data stwierdzenia = moment uzyskania dostatecznej pewności o naruszeniu; nie zawsze dzień indywidualnego maila.
- Atak: 27.09 03:20 → 28.09 17:45.
- Zewnętrzne działanie zamierzone + naruszenie poufności.
- Sprawdźcie własny eksport i dopiero wtedy zaznaczajcie kategorie danych.
- Policzcie osoby fizyczne, nie firmy.
- JDG = osoba fizyczna.
- Nie zapominajcie o dostawcach / usługodawcach i danych z KSeF.
- Oceniacie ryzyko na podstawie tego, co już wiecie. Jeśli widać wysokie ryzyko – zawiadamiacie osoby bez zbędnej zwłoki, panel tego nie odracza. „Nie oceniłem jeszcze” jest dla tych, którzy naprawdę nie mogą jeszcze ocenić, nie dla tych, którzy wolą poczekać.
- Zgłoszenie może być wstępne i później uzupełnione po panelu Fakturowni – tym samym formularzem, ze wszystkimi polami wypełnionymi na nowo.
Na koniec: formularz UODO nie zastępuje reakcji
Moim celem nie było wyłącznie wysłanie trzech formularzy. Chciałam też, żeby ludzie, z którymi współpracuję (jako usługodawczyni i jako klientka) wiedzieli, do kogo napisać, gdy coś nie zgadza się na fakturze. Dlatego w naszych wiadomościach najważniejsze było proste zdanie:
Nie masz pewności, czy faktura albo informacja o zmianie rachunku rzeczywiście pochodzi od nas? Odezwij się przed przelewem. Sprawdzimy.
A powyższy materiał traktuj dokładnie tak, jak powstał: jako uporządkowany zapis naszego przejścia przez formularz. Nie jako ocenę Twojej sytuacji – tej nie zrobię, bo nie jestem prawniczką. I przypominam: nie mam zamiaru nią być. Potrzebujesz porady prawnej? Zostawiam dwa nazwiska: Piotr Kantorowski i Tomasz Palak. Oni ocenią Twoją sytuację lepiej niż ja, bo mają do tego wiedzę i świetne kwalifikacje.
Historia aktualizacji tego wpisu
- 2 października 2026 – publikacja: instrukcja wypełniania zgłoszenia na podstawie zawiadomienia Fakturowni z 1.10 i naszych trzech zgłoszeń.
- 3 października 2026 – Fakturownia udostępniła częściowo wypełniony formularz i instrukcję.
- 4 października 2026 – 72 godziny mijają bez panelu; zalecenia z FAQ Fakturowni dla zawiadamianych osób i dla wysyłki bez e-maila (pkt 10).
